Introduction
Arceris Ai Security Gateway sécurise le trafic IA.
Qu'est-ce qu'Arceris Ai Security Gateway ?
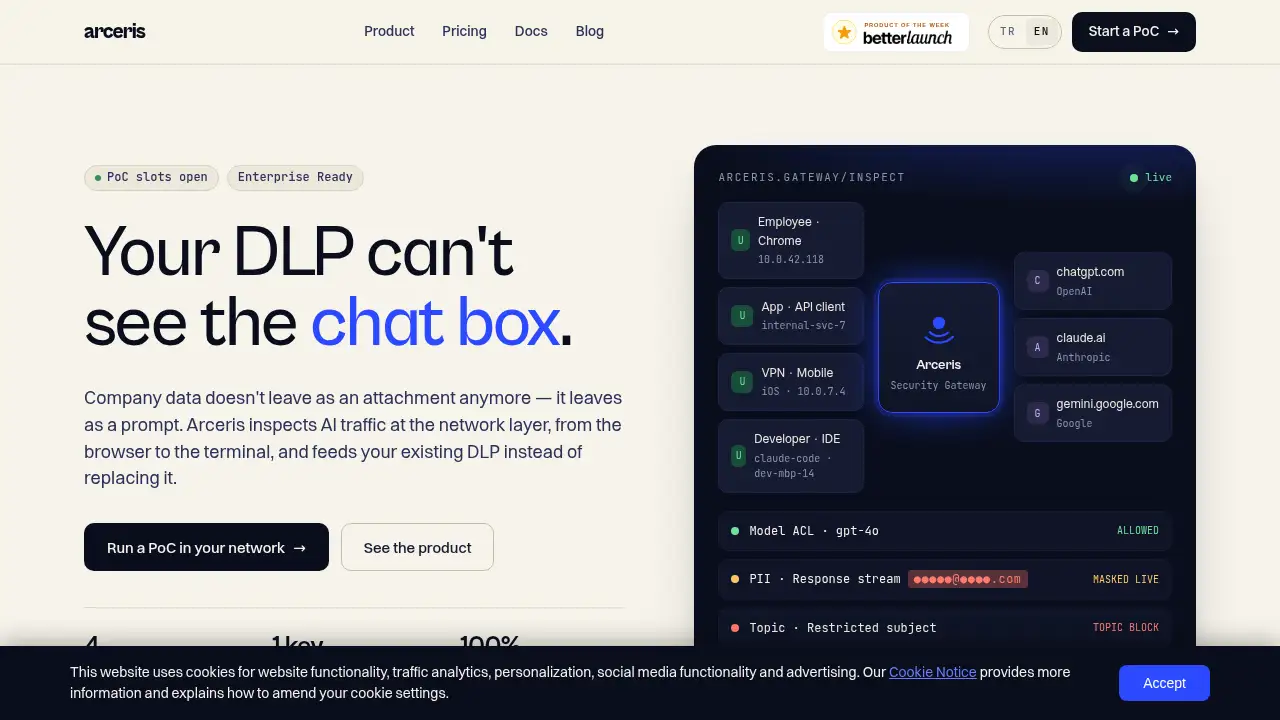
Arceris AI Security Gateway est une passerelle de sécurité IA auto-hébergée destinée aux organisations qui ont besoin de contrôler l'usage de l'IA en entreprise. Cette passerelle de sécurité IA inspecte le trafic IA au niveau réseau, couvrant les sessions navigateur, les clients API, les appareils mobiles, les terminaux et les IDE. Elle répond à un manque courant : de nombreux outils DLP et passerelles IA uniquement API ne voient pas les données saisies dans les zones de chat ou les assistants de codage IA. La passerelle de sécurité IA alimente les systèmes DLP existants plutôt que de les remplacer, et elle peut déchiffrer puis rechiffrer le trafic IA HTTPS pour inspection. Elle convient aux équipes sécurité, conformité, IT et plateforme qui souhaitent une sécurité des données IA sans dépendre d'un service cloud. Les capacités principales comprennent l'inspection du trafic IA, la rédaction des PII, la défense contre l'injection de prompts, le contrôle d'accès aux modèles et la journalisation d'audit. En tant que passerelle de sécurité IA auto-hébergée, elle est positionnée comme transparente et souveraine, car elle s'exécute dans l'infrastructure propre de l'organisation et stocke localement, sous forme chiffrée, les clés réelles des fournisseurs.
Principales fonctionnalités d'Arceris Ai Security Gateway
Inspection du trafic IA au niveau réseau
Inspectez le trafic IA HTTPS en temps réel dans les onglets de navigateur, les clients API, les appareils mobiles et les outils de développement. Cette passerelle de sécurité IA permet une inspection du trafic IA au niveau réseau pour des usages IA que les outils uniquement API peuvent manquer.
Passerelle API IA unifiée
Acheminez chaque fournisseur d'IA via un point de terminaison unique avec une clé par utilisateur. La passerelle de sécurité IA stocke les clés réelles des fournisseurs sous forme chiffrée dans l'infrastructure de l'organisation et applique la rédaction, le contrôle d'accès, les limites de débit, les limites de dépenses et une journalisation complète à chaque appel.
Couverture des développeurs et des IDE
Enrôlez les appareils des développeurs en une minute environ afin que les outils de codage IA tels que Claude Code, Gemini CLI, Cursor et VS Code passent automatiquement par la passerelle. Cette passerelle de sécurité IA étend la sécurité des outils de codage IA et l'application des politiques aux terminaux et aux éditeurs.
Rédaction des PII en direct
Détectez et masquez plus de 28 types de données, notamment les identifiants nationaux, les IBAN, les cartes, les clés et les JWT, au fil du flux des réponses, mot par mot. La rédaction des PII s'effectue dans le flux avant que les données sensibles n'atteignent l'écran, ce qui constitue un avantage clé de cette passerelle de sécurité IA.
Défense contre l'injection et contrôles thématiques
Bloquez les formulations actuelles d'injection de prompts et de jailbreak en anglais et en turc, et appliquez une politique tenant compte des sujets aux sujets restreints. La défense contre l'injection de prompts peut maintenir les sujets sensibles sur les modèles approuvés uniquement, via la passerelle de sécurité IA.
Sécurité des images et des fichiers avec OCR
Inspectez en temps réel les fichiers téléversés vers des services d'IA à l'aide de l'OCR intégré. La passerelle de sécurité IA détecte et bloque les données sensibles cachées dans les captures d'écran, les PDF et les contrats avant qu'elles n'atteignent le LLM.
ACL de modèles et routage intelligent
Définissez qui peut interagir avec quel modèle et acheminez les prompts sensibles vers des LLM locaux lorsque la résidence des données l'exige. Le contrôle d'accès aux modèles de cette passerelle de sécurité IA prend en charge les politiques par utilisateur, équipe, modèle et sujet.
Audit et intégration SIEM
Enregistrez chaque événement bloqué, masqué ou observé avec horodatage et attribution. La passerelle de sécurité IA permet aux équipes de filtrer, de regrouper les détections répétées, de rechercher parmi des millions d'événements et d'envoyer les données d'audit aux outils SIEM.
Cas d'usage d'Arceris Ai Security Gateway
Prévenir les fuites de données sensibles dans les chatbots
Les équipes de sécurité peuvent inspecter les prompts des employés dans ChatGPT, Claude, Gemini et services similaires. La rédaction et le blocage des PII en direct dans cette passerelle de sécurité IA réduisent le risque que des e-mails clients, identifiants, clés API ou détails de contrat quittent le réseau.
Sécuriser les assistants de codage IA
Les équipes de développement utilisent chaque jour des outils de codage IA dans les terminaux et les éditeurs. Arceris AI Security Gateway applique la même politique de sécurité des données IA à Claude Code, Gemini CLI, Cursor et VS Code, ce qui aide à empêcher que des secrets tels que les fichiers .env soient collés dans les prompts.
Appliquer une politique d'utilisation acceptable de l'IA
Les équipes de conformité peuvent utiliser les contrôles thématiques, l'ACL de modèles et les journaux d'audit pour faire respecter l'utilisation acceptable. Cette passerelle de sécurité IA peut bloquer des sujets restreints ou les limiter à des modèles approuvés, tout en offrant aux réviseurs une piste d'événements claire.
Découverte et visibilité du Shadow AI
Les organisations ont souvent plus d'usage de l'IA que ne le montrent les tableaux de bord API. L'inspection du trafic IA au niveau réseau de cette passerelle de sécurité IA offre une visibilité sur les interactions IA via navigateur, mobile et outils de développement, ce qui facilite la découverte du Shadow AI et de meilleures décisions de politique.
Comment utiliser Arceris Ai Security Gateway
- Demandez une démo ou un créneau de proof-of-concept pour examiner les prérequis de déploiement et confirmer que la passerelle de sécurité IA correspond aux besoins réseau et de conformité.
- Déployez la passerelle de sécurité IA auto-hébergée au sein de l'infrastructure de l'organisation et déployez l'AC d'entreprise comme indiqué par l'installateur du fournisseur.
- Connectez les fournisseurs d'IA via la passerelle API IA unifiée, ou enrôlez les appareils des développeurs afin que le trafic des IDE et des CLI passe par la passerelle de sécurité IA.
- Configurez des politiques de rédaction des PII, de contrôle d'accès aux modèles, de restrictions thématiques, de défense contre l'injection de prompts, de limites de débit et de limites de dépenses.
- Examinez les événements en direct et les journaux d'audit, puis intégrez les alertes ou enregistrements aux workflows DLP et SIEM existants.
Public cible d'Arceris Ai Security Gateway
- Équipes de sécurité qui ont besoin d'une inspection du trafic IA depuis une passerelle de sécurité IA et de contrôles de sécurité des données IA.
- Équipes de conformité et juridiques gérant l'usage de l'IA par les employés et les préoccupations de résidence des données.
- Équipes IT et plateforme déployant une passerelle de sécurité IA auto-hébergée.
- Équipes de développement utilisant des outils de codage IA dans les terminaux et les éditeurs.
- Organisations qui souhaitent une passerelle de sécurité IA pour alimenter les systèmes DLP existants plutôt que les remplacer.
Arceris Ai Security Gateway est-il gratuit ?
Arceris AI Security Gateway n'affiche pas de tarification publique dans le contenu de page d'accueil fourni. La page mentionne « PoC slots open » et « Enterprise Ready », ce qui suggère un accès proof-of-concept et un engagement commercial entreprise. Une démo de 30 minutes est disponible pour voir le blocage des PII en direct et la découverte du Shadow AI. Pour connaître les tarifs exacts et les détails des formules, contactez le fournisseur ou consultez le site officiel.
| Formule | Prix | Fonctionnalités |
|---|---|---|
| Tarification publique | Non listée | Passerelle de sécurité IA de niveau entreprise ; créneaux de PoC mentionnés |
| Démo / PoC | Contacter le fournisseur | Démo de 30 minutes ; blocage des PII en direct et découverte du Shadow AI |
Avantages et inconvénients d'Arceris Ai Security Gateway
| Aspect | Avantages | Inconvénients |
|---|---|---|
| Déploiement | 100 % auto-hébergé et compatible air-gap ; un installateur et un déploiement d'AC d'entreprise mentionnés | Nécessite un déploiement interne et la gestion d'une AC |
| Visibilité | Couvre le navigateur, les API, le mobile et les outils de développement ; inspection du trafic IA au niveau réseau | L'inspection réseau peut nécessiter un déploiement et des tests minutieux |
| Protection des données | Rédaction des PII en direct, OCR pour les fichiers, contrôle d'accès aux modèles, journalisation d'audit | La tarification publique n'est pas listée |
| Couverture développeur | Prend en charge les outils IA d'IDE et de CLI avec un enrôlement rapide | La couverture dépend des outils pris en charge et de l'enrôlement des appareils |
| Opérations | Journaux d'audit prêts pour SIEM et console d'événements en direct | La configuration des politiques nécessite l'implication des équipes de sécurité et de conformité |
Questions fréquentes sur Arceris Ai Security Gateway
Qu'est-ce qui distingue Arceris AI Security Gateway des passerelles uniquement API ?
Arceris AI Security Gateway inspecte le trafic IA au niveau réseau, ce qui lui permet de couvrir les chats navigateur, les appareils mobiles, les terminaux et les IDE. Les outils uniquement API peuvent voir les appels API mais manquer les données saisies dans les zones de chat. Cette passerelle de sécurité IA est conçue pour cette visibilité plus large.
Arceris remplace-t-il un système DLP existant ?
Non. La passerelle de sécurité IA est conçue pour alimenter les systèmes DLP existants plutôt que les remplacer. Elle ajoute l'inspection du trafic IA et la rédaction des PII pour les interactions IA que le DLP traditionnel peut ne pas voir.
Quels services d'IA et outils de développement prend-il en charge ?
La page d'accueil liste ChatGPT, Claude, Gemini, Claude Code, Gemini CLI, Cursor et VS Code. La passerelle de sécurité IA décrit également une passerelle API IA unifiée pour plusieurs fournisseurs d'IA.
Comment fonctionne la rédaction des PII ?
Arceris utilise plus de 28 détecteurs intégrés pour les identifiants nationaux, les IBAN, les cartes, les clés et les JWT. Cette passerelle de sécurité IA masque les données sensibles en direct dans le flux de réponse avant que les données n'atteignent l'écran de l'utilisateur.
Arceris AI Security Gateway est-il auto-hébergé ?
Oui. Il est décrit comme auto-hébergé, transparent et souverain, avec les clés réelles des fournisseurs stockées de manière chiffrée dans l'infrastructure propre de l'organisation. Le tableau comparatif mentionne également la compatibilité air-gap de cette passerelle de sécurité IA.
Où puis-je trouver les tarifs ?
La tarification publique n'est pas listée dans le contenu fourni. Le fournisseur mentionne des créneaux de PoC, la préparation entreprise et une démo de 30 minutes ; les équipes qui évaluent une passerelle de sécurité IA doivent donc contacter le fournisseur pour les tarifs et les détails de déploiement.
Tags d'Arceris Ai Security Gateway
Arceris AI Security Gateway, passerelle de sécurité IA, inspection du trafic IA, rédaction des PII, sécurité IA auto-hébergée, sécurité des données IA, DLP IA, défense contre l'injection de prompts, contrôle d'accès aux modèles, sécurité des outils de codage IA, découverte du Shadow AI, sécurité IA d'entreprise