Einleitung
HodeiShield-Plattform: Sicherheit, Risiko und Compliance
Was ist HodeiShield?
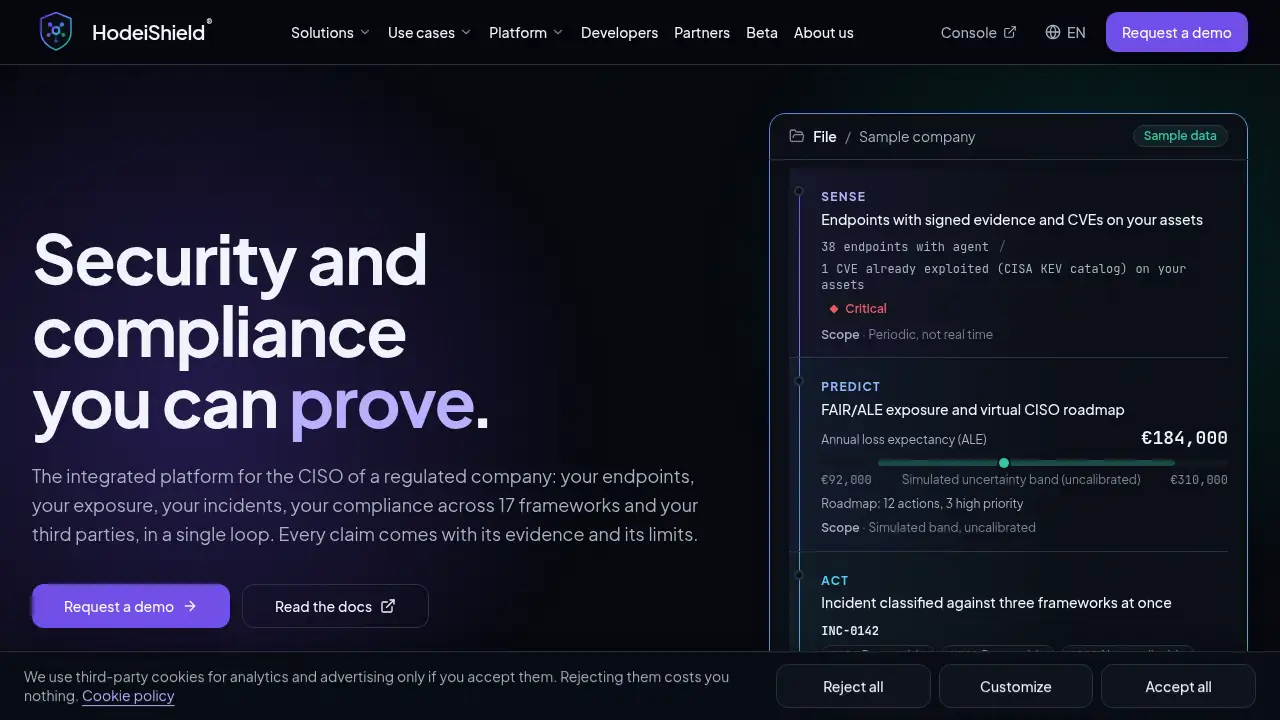
HodeiShield ist eine integrierte Sicherheits- und Compliance-Plattform für CISOs und Sicherheitsverantwortliche in regulierten Unternehmen. Sie führt Endpoint-Nachweise, Exposure-Management, Incident-Handling, Drittanbieterrisiko, Compliance-Tracking und signierte Attestierungen in einem nachvollziehbaren Zyklus zusammen. HodeiShield ist ein Produkt von Hodeitek SL.
Das Problem, das sie adressiert, ist in regulierten Umgebungen weit verbreitet: Sicherheits-, Compliance- und Anbieterdaten liegen oft in Tabellenkalkulationen und separaten Tools, die zwischen Audits veralten. Frameworks wie NIS2, DORA und Spaniens ENS erwarten aktuelle Nachweise über die gesamte Organisation und ihre Lieferkette hinweg. Die HodeiShield-Plattform verbindet Nachweiserfassung, Risikoquantifizierung, menschlich freigegebene Aktionen und Nachweise von Dritten, sodass die Audit-Bereitschaft auf aktuellen, zugewiesenen und ablaufenden Nachweisen basiert statt auf alten Snapshots.
HodeiShield eignet sich für Sicherheitsverantwortliche, die eine klarere Sicht auf die technische Sicherheitslage und die Compliance-Reife benötigen, ohne die Nachvollziehbarkeit zu verlieren. Sie ist besonders relevant für Teams, die sich auf Multi-Framework-Compliance, Third-Party-Risikomanagement, Exposure-Management und Risikoberichterstattung auf Vorstandsebene vorbereiten.
Wichtige Funktionen von HodeiShield
Signierte Endpoint-Nachweise
HodeiShield verwendet einen Agenten für Windows, macOS und Linux, der 172 Prüfungen ausführt und digital signierte Beobachtungen sendet. Die Konsole weist jeden Nachweis zurück, der die Verifizierung nicht besteht, was dazu beiträgt, Endpoint-Sicherheitsdaten vertrauenswürdig zu halten.
Exposure-Radar mit KEV-Priorisierung
Die Plattform listet CVEs auf Ihren Assets auf und stellt aktiv ausgenutzte Schwachstellen an die erste Stelle. Dies unterstützt das Exposure-Management, indem Teams sich auf bekannte ausgenutzte Probleme konzentrieren können, bevor sie sich Befunde mit niedrigerer Priorität ansehen.
FAIR/ALE-Risikoquantifizierung
HodeiShield quantifiziert und simuliert FAIR/ALE-Exposure in Euro pro Anbieter und über das gesamte Portfolio hinweg. Sie liefert eine reproduzierbare Punktschätzung mit einem simulierten Unsicherheitsband und gibt Sicherheitsverantwortlichen eine finanzielle Sicht auf das Risiko für Diskussionen im Vorstand.
Multi-Framework-Compliance
HodeiShield ordnet Nachweise den kanonischen Kontrollen von 17 Compliance-Frameworks zu, darunter NIS2, ENS, DORA, DSGVO, EU AI Act, ISO/IEC 27001, SOC 2 und NIST CSF 2.0. Nachweise haben einen Verantwortlichen, ein Gültigkeitsdatum und einen Status und werden über einen Crosswalk frameworkübergreifend wiederverwendet.
HodeiAI mit menschlicher Freigabe
HodeiAI schlägt Aktionen vor, aber eine Person mit Schreibrolle muss jede Ausführung genehmigen. Die Freigabe ist einmalig, 15 Minuten gültig und an den Hash des exakten Vorschlags gebunden, wodurch die Automatisierung unter menschlicher Kontrolle bleibt.
Signierte Attestierungen und Trust Center
Jedes veröffentlichte Trust Center stellt Attestierungen aus, die mit ML-DSA-65 (FIPS 204) signiert sind, wobei die Signatur getrennt vom attestierten Dokument aufbewahrt wird. Dritte können eine Attestierung offline mit einem Open-Source-Verifier und dem öffentlichen Schlüssel verifizieren.
Third-Party-Risikomanagement
HodeiShield unterstützt Anbieterscans, Fragebögen und Abhängigkeitsprüfungen und gleicht Anbieter-SBOMs mit CVEs ab. Dies hilft Teams, Lieferkettenrisiken und Third-Party-Risikomanagement im selben Zyklus wie interne Nachweise zu verwalten.
Incident-Management
Die Plattform klassifiziert Vorfälle gemäß DORA, NIS2 und DSGVO, verfolgt Fristen und erstellt Entwürfe. Dies unterstützt Incident-Management- und regulatorische Meldeworkflows, ohne jeden Vorfall gleich zu behandeln.
Anwendungsfälle für HodeiShield
Vorbereitung auf NIS2-, DORA- und ENS-Audits
HodeiShield hilft Teams, aktuelle Nachweise zu sammeln, Verantwortliche zuzuweisen und Ablaufdaten über NIS2-, DORA- und ENS-Kontrollen hinweg zu verfolgen. Die Plattform drückt die Abdeckung über kanonische Kontrollen aus, statt eine pauschale Bestehensaussage zu treffen.
Management von Drittanbieter- und Lieferkettenrisiken
Sicherheitsteams können Anbieterfragebögen, externe Scans, SBOM-Daten und CVE-Abgleich in einem Third-Party-Risikomanagement-Workflow kombinieren. Dies vermittelt einen klareren Überblick über Anbieterexposure und Abhängigkeiten.
Berichterstattung an den Vorstand und Risikoquantifizierung
HodeiShield bietet ein Vorstands-Dashboard und Berichtsvorlagen sowie FAIR/ALE-Exposure in Euro. Dies hilft, technisches Risiko in finanzielle Begriffe zu übersetzen, ohne Unsicherheit zu verbergen.
Vorfallklassifizierung und -reaktion
Teams können Vorfälle erfassen und gemäß den Anforderungen von DORA, NIS2 und DSGVO klassifizieren. Fristen und Entwurfsausgaben unterstützen einen strukturierteren Incident-Management-Prozess.
Attestierungen offline verifizieren
Dritte können eine signierte Attestierung mit einem öffentlichen Verifier, dem öffentlichen Schlüssel und Standardtools prüfen. Der Prozess bestätigt Integrität, Ursprung und Zeitpunkt, ersetzt jedoch kein Audit und beweist nicht, dass der attestierte Inhalt wahr ist.
So verwenden Sie HodeiShield
- Fordern Sie eine Demo an oder bewerben Sie sich über die offizielle HodeiShield-Website für das Beta-Programm.
- Verbinden Sie Endpunkte und Anbieter, damit die Plattform signierte Nachweise aus Agenten, Scans, Fragebögen und SBOM-Daten sammeln kann.
- Ordnen Sie Nachweise den relevanten Compliance-Frameworks zu und weisen Sie Verantwortliche, Gültigkeitsdaten und Status zu.
- Prüfen Sie das FAIR/ALE-Risikoexposure in Euro und nutzen Sie HodeiAI-Vorschläge nur mit menschlicher Freigabe.
- Veröffentlichen Sie eine signierte Attestierung im Trust Center und teilen Sie sie mit Dritten, die sie offline verifizieren können.
Zielgruppe für HodeiShield
- CISOs und Sicherheitsverantwortliche in regulierten Unternehmen
- Compliance-, Audit- und Governance-Teams, die mehrere Frameworks verwalten
- MSSPs und Partner, die Managed Security Services testen oder bereitstellen
- Organisationen, die sich auf NIS2, DORA, ENS, ISO/IEC 27001 oder SOC 2 vorbereiten
- Vorstände und Risikoteams, die Exposure-Reporting in Euro benötigen
- Unternehmen, die Drittanbieterrisiken und Lieferkettensicherheit managen
Ist HodeiShield kostenlos?
HodeiShield befindet sich ab dem 2. November in der Beta und ist drei Monate kostenlos. Der Zugang ist begrenzt, Bewerbungen sind bis zum 31. Dezember 2026 möglich, und die Beta hat kein SLA. In den Referenzinformationen ist kein standardmäßiger öffentlicher Preisplan aufgeführt.
| Plan | Preis | Funktionen |
|---|---|---|
| Beta | Drei Monate kostenlos | Begrenzte Plätze, kein SLA, Zugang zur HodeiShield-Plattform zum Testen und für Feedback |
Für aktuelle Verfügbarkeits- und Preisdetails besuchen Sie die offizielle HodeiShield-Beta-Seite oder kontaktieren Sie den Anbieter über die Produktwebsite.
Vor- und Nachteile von HodeiShield
| Aspekt | Vorteile | Nachteile |
|---|---|---|
| Plattformumfang | Kombiniert Endpoint-Nachweise, Exposure, Incidents, Compliance, Drittanbieterrisiko und Attestierungen in einem Zyklus | Der breite Umfang kann Zeit für Konfiguration und Einführung erfordern |
| Compliance | Deckt 17 Frameworks ab, einschließlich NIS2, ENS, DORA, ISO/IEC 27001 und SOC 2 | Die Abdeckung hängt von den eigenen Nachweisen der Organisation ab und garantiert kein Bestehen eines Audits |
| Risikoberichterstattung | Bietet FAIR/ALE-Exposure in Euro mit einem Unsicherheitsband | Risikoschätzungen sind unkalibriert und sollten im Kontext geprüft werden |
| Attestierungen | Signierte Attestierungen können offline mit einem Open-Source-Verifier verifiziert werden | Attestierungen belegen Integrität, Ursprung und Zeitpunkt, nicht die Wahrheit des Inhalts |
| Automatisierung | HodeiAI-Aktionen erfordern eine ausdrückliche menschliche Freigabe | Derzeit ist die einzige ausführbare Aktion das Anlegen eines Eintrags im Risikoregister |
| Datenstandort | Anwendung, Datenbank und Speicher werden in der EU von OVH in Gravelines, Frankreich, verwaltet | Cloudflare fungiert im Anfragepfad als DNS-, CDN- und TLS-Anbieter |
| Beta-Status | Drei Monate kostenlos während der Beta | Begrenzte Plätze, kein SLA und ein Produkt, das sich noch weiterentwickelt |
Häufig gestellte Fragen zu HodeiShield
Was ist HodeiShield?
HodeiShield ist eine integrierte Plattform für CISOs, die Endpoint-Sicherheit, Exposure-Management, Incident-Management, Third-Party-Risiko, 17 Compliance-Frameworks und signierte Attestierungen verbindet. Sie ist für regulierte Unternehmen konzipiert, die nachvollziehbare Nachweise und eine aktuelle Compliance-Position benötigen.
Welche Compliance-Frameworks deckt HodeiShield ab?
HodeiShield deckt 17 Frameworks ab, darunter NIS2, ENS, DORA, DSGVO, EU AI Act, ISO/IEC 27001, ISO/IEC 42001, SOC 2, NIST CSF 2.0, PCI DSS v4.0, HIPAA, CMMC 2.0, Cyber Essentials, UAE IA (NESA), SAMA CSF, Saudi ECC-1:2018 und Nigeria NDPA 2023.
Handelt HodeiShield eigenständig?
Nein. HodeiAI schlägt Aktionen vor, aber eine Person mit Schreibrolle muss jede Ausführung genehmigen. Die Freigabe ist einmalig, 15 Minuten gültig und an den Hash des Vorschlags gebunden. Autonome Ausführung ist blockiert, und der Kill Switch ist fail-closed ausgelegt.
Können HodeiShield-Attestierungen offline verifiziert werden?
Ja. HodeiShield-Attestierungen verwenden ML-DSA-65-Signaturen, und Dritte können sie offline mit einem Open-Source-Verifier, dem öffentlichen Schlüssel und Tools wie bash, OpenSSL, Python, Docker oder Podman verifizieren. Die Verifizierung prüft Integrität, Ursprung, Ablauf und das gesamte Reifegradband.
Wo werden HodeiShield-Daten gespeichert?
HodeiShield speichert Anwendungs-, Datenbank- und Speicherdaten in der EU, verwaltet von OVH in Gravelines, Frankreich. Cloudflare, ein US-Unternehmen, ist im Anfragepfad als DNS-, CDN- und TLS-Anbieter.
Ist HodeiShield ein Ersatz für ein Audit?
Nein. HodeiShield hilft, Nachweise zu organisieren, Kontrollen zuzuordnen, Risiken zu quantifizieren und verifizierbare Attestierungen auszustellen, ersetzt aber kein Audit. Die Audit-Bereitschaft hängt von den Nachweisen der Organisation und von der unabhängigen Bewertung durch den Auditor ab.
HodeiShield-Tags
HodeiShield, HodeiShield-Plattform, CISO-Sicherheitsplattform, Sicherheits-Compliance-Plattform, Third-Party-Risikomanagement, Exposure-Management, Endpoint-Sicherheit, FAIR-Risikoquantifizierung, signierte Attestierungen, Offline-Verifizierung von Attestierungen, NIS2-Compliance, DORA-Compliance, ENS-Compliance