Introduction
Plateforme HodeiShield : sécurité, risque et conformité
Qu’est-ce que HodeiShield ?
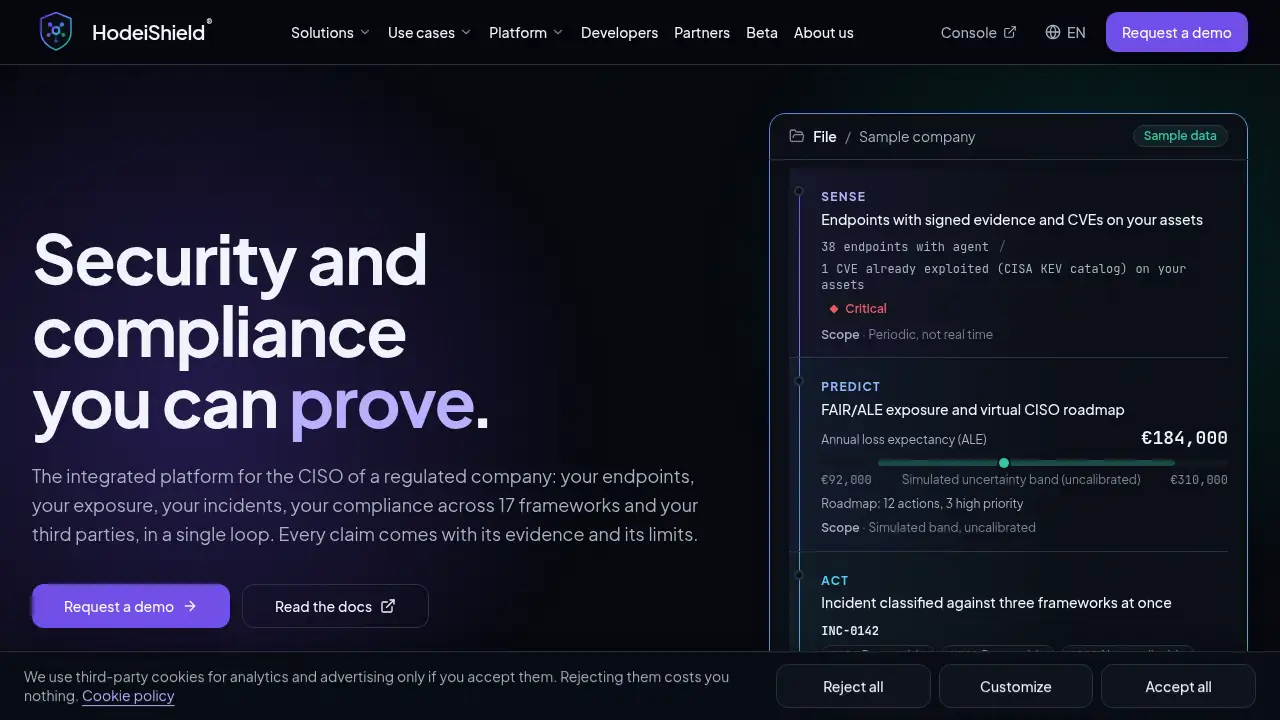
HodeiShield est une plateforme intégrée de sécurité et de conformité conçue pour les RSSI et les responsables sécurité d’entreprises réglementées. Elle réunit les preuves de terminaux, la gestion de l’exposition, le traitement des incidents, le risque tiers, le suivi de conformité et les attestations signées dans un cycle traçable unique. HodeiShield est un produit de Hodeitek SL.
Le problème qu’elle traite est courant dans les environnements réglementés : les données de sécurité, de conformité et des fournisseurs se trouvent souvent dans des feuilles de calcul et des outils séparés qui deviennent obsolètes entre les audits. Des référentiels tels que NIS2, DORA et l’ENS espagnol exigent des preuves à jour dans toute l’organisation et sa chaîne d’approvisionnement. La plateforme HodeiShield relie la collecte de preuves, la quantification des risques, les actions validées par des humains et les preuves de tiers, afin que la préparation à l’audit repose sur des preuves à jour, attribuées à un responsable et avec une date d’expiration, plutôt que sur d’anciens instantanés.
HodeiShield convient aux responsables sécurité qui ont besoin d’une vision plus claire de la posture technique et de la maturité de conformité sans perdre la traçabilité. Il est particulièrement pertinent pour les équipes qui préparent une conformité multi-référentiels, la gestion du risque tiers, la gestion de l’exposition et le reporting des risques au niveau du conseil d’administration.
Principales fonctionnalités de HodeiShield
Preuves signées des terminaux
HodeiShield utilise un agent pour Windows, macOS et Linux qui exécute 172 contrôles et envoie des observations signées numériquement. La console rejette toute preuve qui échoue à la vérification, ce qui aide à préserver la fiabilité des données de sécurité des terminaux.
Radar d’exposition avec priorité KEV
La plateforme répertorie les CVE présentes sur vos actifs et place en premier les vulnérabilités activement exploitées. Cela soutient la gestion de l’exposition en aidant les équipes à se concentrer sur les vulnérabilités connues comme exploitées avant les constats de moindre priorité.
Quantification des risques FAIR/ALE
HodeiShield quantifie et simule l’exposition FAIR/ALE en euros par fournisseur et sur l’ensemble du portefeuille. Elle fournit une estimation ponctuelle reproductible avec une bande d’incertitude simulée, offrant aux responsables sécurité une vision financière du risque pour les discussions avec le conseil d’administration.
Conformité multi-référentiels
HodeiShield associe les preuves aux contrôles canoniques de 17 référentiels de conformité, dont NIS2, ENS, DORA, RGPD, le règlement européen sur l’IA, ISO/IEC 27001, SOC 2 et NIST CSF 2.0. Chaque preuve a un responsable, une date de validité et un statut, et elle est réutilisée entre les référentiels grâce à une table de correspondance.
HodeiAI avec validation humaine
HodeiAI propose des actions, mais une personne disposant d’un rôle d’écriture doit approuver chaque exécution. L’approbation est à usage unique, valable 15 minutes et liée au hachage de la proposition exacte, ce qui maintient l’automatisation sous contrôle humain.
Attestations signées et Trust Center
Chaque Trust Center publié émet des attestations signées avec ML-DSA-65 (FIPS 204), la signature étant conservée séparément du document attesté. Les tiers peuvent vérifier une attestation hors ligne à l’aide d’un vérificateur open source et de la clé publique.
Gestion du risque tiers
HodeiShield prend en charge les scans de fournisseurs, les questionnaires et les contrôles de dépendances, et met en correspondance les SBOM des fournisseurs avec les CVE. Cela aide les équipes à gérer le risque de chaîne d’approvisionnement et la gestion du risque tiers dans le même cycle que les preuves internes.
Gestion des incidents
La plateforme classe les incidents au regard de DORA, NIS2 et du RGPD, suit les échéances et prépare des brouillons. Cela soutient la gestion des incidents et les processus de reporting réglementaire sans traiter tous les incidents de la même manière.
Cas d’usage de HodeiShield
Préparer les audits NIS2, DORA et ENS
HodeiShield aide les équipes à collecter des preuves à jour, à attribuer des responsables et à suivre les dates d’expiration pour les contrôles NIS2, DORA et ENS. La plateforme exprime la couverture par rapport aux contrôles canoniques plutôt que de formuler une affirmation générale de réussite.
Gérer le risque tiers et celui de la chaîne d’approvisionnement
Les équipes sécurité peuvent combiner des questionnaires fournisseurs, des scans externes, des données SBOM et la correspondance avec les CVE dans un même processus de gestion du risque tiers. Cela donne une vision plus claire de l’exposition des fournisseurs et des dépendances.
Reporting au conseil d’administration et quantification des risques
HodeiShield fournit un tableau de bord pour le conseil d’administration et des modèles de rapports, ainsi qu’une exposition FAIR/ALE en euros. Cela aide à traduire le risque technique en termes financiers sans masquer l’incertitude.
Classification et réponse aux incidents
Les équipes peuvent consigner les incidents et les classer au regard des exigences DORA, NIS2 et du RGPD. Les échéances et les brouillons générés soutiennent un processus de gestion des incidents plus structuré.
Vérifier les attestations hors ligne
Les tiers peuvent contrôler une attestation signée avec un vérificateur public, la clé publique et des outils standards. Le processus confirme l’intégrité, l’origine et l’horodatage, mais il ne remplace pas un audit et ne prouve pas que le contenu attesté est véridique.
Comment utiliser HodeiShield
- Demandez une démo ou faites une demande pour participer au programme bêta via le site officiel de HodeiShield.
- Connectez les terminaux et les fournisseurs afin que la plateforme puisse collecter des preuves signées à partir des agents, des scans, des questionnaires et des données SBOM.
- Associez les preuves aux référentiels de conformité concernés et attribuez des responsables, des dates de validité et des statuts.
- Examinez l’exposition au risque FAIR/ALE en euros et n’utilisez les propositions HodeiAI que via une validation humaine.
- Publiez une attestation signée dans le Trust Center et partagez-la avec les tiers qui peuvent la vérifier hors ligne.
Public cible de HodeiShield
- RSSI et responsables sécurité d’entreprises réglementées
- Équipes conformité, audit et gouvernance gérant plusieurs référentiels
- MSSP et partenaires testant ou fournissant des services de sécurité managés
- Organisations se préparant à NIS2, DORA, ENS, ISO/IEC 27001 ou SOC 2
- Conseils d’administration et équipes risque ayant besoin d’un reporting d’exposition en euros
- Entreprises gérant le risque tiers et la sécurité de la chaîne d’approvisionnement
HodeiShield est-il gratuit ?
HodeiShield est en bêta à partir du 2 novembre, avec trois mois sans frais. L’accès est limité, les candidatures sont ouvertes jusqu’au 31 décembre 2026 et la bêta ne comporte aucun SLA. Aucune formule tarifaire publique standard n’est répertoriée dans les informations de référence.
| Offre | Prix | Fonctionnalités |
|---|---|---|
| Bêta | Sans frais pendant trois mois | Places limitées, aucun SLA, accès à la plateforme HodeiShield pour tests et retours |
Pour connaître la disponibilité et les tarifs actuels, consultez la page bêta officielle de HodeiShield ou contactez le fournisseur via le site web du produit.
Avantages et inconvénients de HodeiShield
| Aspect | Avantages | Inconvénients |
|---|---|---|
| Périmètre de la plateforme | Combine preuves de terminaux, exposition, incidents, conformité, risque tiers et attestations dans un même cycle | Un périmètre étendu peut nécessiter du temps de configuration et d’adoption |
| Conformité | Couvre 17 référentiels, dont NIS2, ENS, DORA, ISO/IEC 27001 et SOC 2 | La couverture dépend des preuves propres à l’organisation et ne garantit pas la réussite d’un audit |
| Reporting des risques | Fournit une exposition FAIR/ALE en euros avec une bande d’incertitude | Les estimations de risque ne sont pas calibrées et doivent être examinées en contexte |
| Attestations | Les attestations signées peuvent être vérifiées hors ligne avec un vérificateur open source | Les attestations prouvent l’intégrité, l’origine et l’horodatage, pas la véracité du contenu |
| Automatisation | Les actions HodeiAI nécessitent une validation humaine explicite | Aujourd’hui, la seule action exécutable est la création d’une entrée dans le registre des risques |
| Localisation des données | L’application, la base de données et le stockage sont gérés dans l’UE par OVH à Gravelines, en France | Cloudflare intervient dans le chemin des requêtes comme DNS, CDN et TLS |
| Statut bêta | Trois mois sans frais pendant la bêta | Places limitées, aucun SLA et produit encore en évolution |
Questions fréquentes sur HodeiShield
Qu’est-ce que HodeiShield ?
HodeiShield est une plateforme intégrée pour les RSSI qui relie la sécurité des terminaux, la gestion de l’exposition, la gestion des incidents, le risque tiers, 17 référentiels de conformité et des attestations signées. Elle est conçue pour les entreprises réglementées qui ont besoin de preuves traçables et d’une posture de conformité à jour.
Quels référentiels de conformité HodeiShield couvre-t-il ?
HodeiShield couvre 17 référentiels, dont NIS2, ENS, DORA, RGPD, le règlement européen sur l’IA, ISO/IEC 27001, ISO/IEC 42001, SOC 2, NIST CSF 2.0, PCI DSS v4.0, HIPAA, CMMC 2.0, Cyber Essentials, UAE IA (NESA), SAMA CSF, Saudi ECC-1:2018 et Nigeria NDPA 2023.
HodeiShield agit-il de manière autonome ?
Non. HodeiAI propose des actions, mais une personne disposant d’un rôle d’écriture doit approuver chaque exécution. L’approbation est à usage unique, valable 15 minutes et liée au hachage de la proposition. L’exécution autonome est bloquée et le coupe-circuit échoue en mode sécurisé.
Les attestations HodeiShield peuvent-elles être vérifiées hors ligne ?
Oui. Les attestations HodeiShield utilisent des signatures ML-DSA-65, et les tiers peuvent les vérifier hors ligne avec un vérificateur open source, la clé publique et des outils tels que bash, OpenSSL, Python, Docker ou Podman. La vérification contrôle l’intégrité, l’origine, l’expiration et la bande de maturité globale.
Où sont stockées les données de HodeiShield ?
HodeiShield stocke les données applicatives, de base de données et de stockage dans l’UE, gérées par OVH à Gravelines, en France. Cloudflare, une entreprise américaine, intervient dans le chemin des requêtes comme fournisseur DNS, CDN et TLS.
HodeiShield remplace-t-il un audit ?
Non. HodeiShield aide à organiser les preuves, à cartographier les contrôles, à quantifier le risque et à émettre des attestations vérifiables, mais il ne remplace pas un audit. La préparation à l’audit dépend des preuves de l’organisation et de l’évaluation indépendante de l’auditeur.
Tags HodeiShield
HodeiShield, plateforme HodeiShield, plateforme de sécurité pour RSSI, plateforme de conformité en matière de sécurité, gestion du risque tiers, gestion de l’exposition, sécurité des terminaux, quantification des risques FAIR, attestations signées, vérification hors ligne des attestations, conformité NIS2, conformité DORA, conformité ENS