简介
HodeiShield 平台:安全、风险与合规
什么是 HodeiShield?
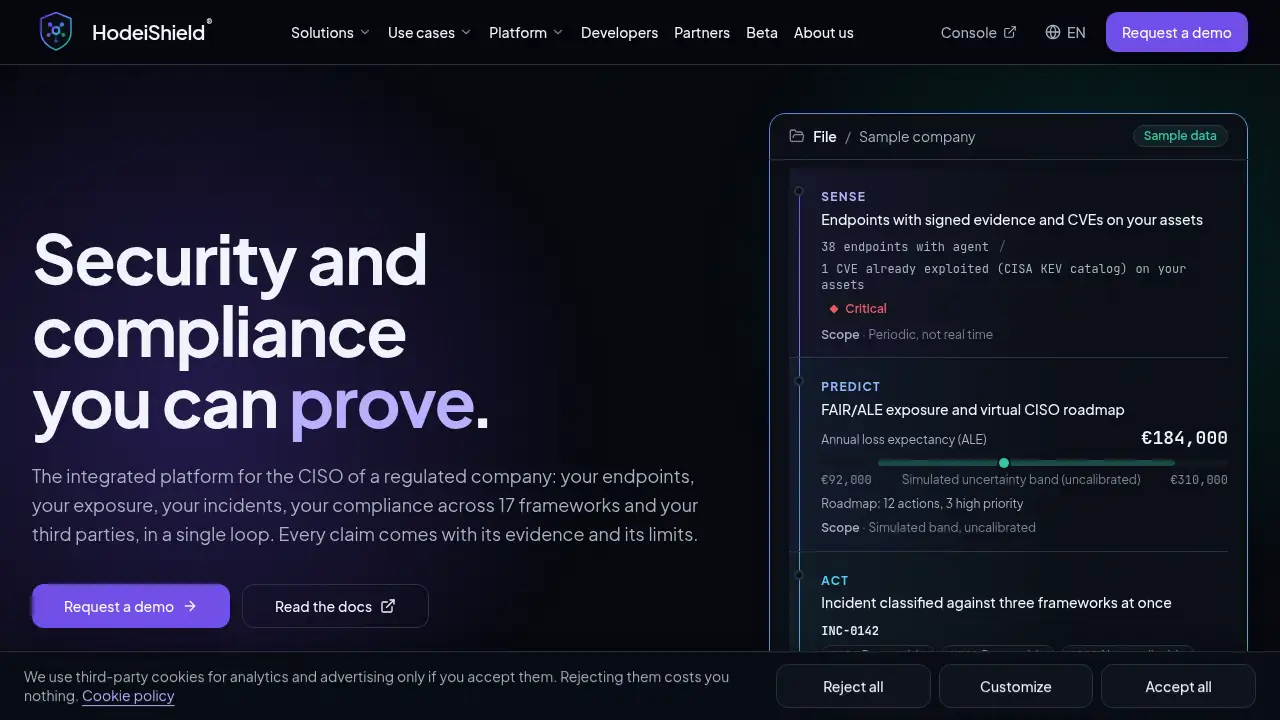
HodeiShield 是一个集成的安全与合规平台,面向受监管企业的 CISO 和安全负责人打造。它将终端证据、暴露管理、事件处理、第三方风险、合规跟踪和签名认证声明整合到一个可追溯的闭环中。HodeiShield 是 Hodeitek SL 的产品。
它解决的问题在受监管环境中很常见:安全、合规和供应商数据往往存放在电子表格和彼此独立的工具中,并在两次审计之间逐渐过时。NIS2、DORA 和西班牙 ENS 等框架要求在整个组织及其供应链中提供最新证据。HodeiShield 平台将证据收集、风险量化、经人工批准的操作和第三方证明连接起来,使审计准备建立在最新、有归属人且会过期的证据之上,而不是旧的快照上。
HodeiShield 适合需要更清晰了解技术态势和合规成熟度、同时不失去可追溯性的安全负责人。对于准备多框架合规、第三方风险管理、暴露管理以及董事会层面风险报告的团队尤其适用。
HodeiShield 的关键功能
签名终端证据
HodeiShield 使用适用于 Windows、macOS 和 Linux 的代理程序,执行 172 项检查并发送经过数字签名的观测结果。控制台会拒绝任何未通过验证的证据,这有助于保持终端安全数据可信。
具备 KEV 优先级的暴露雷达
该平台列出您资产上的 CVE,并将正在被积极利用的漏洞排在前面。这支持暴露管理,帮助团队优先关注已知被利用的问题,而不是优先级较低的发现。
FAIR/ALE 风险量化
HodeiShield 以欧元为单位,按供应商并跨组合量化并模拟 FAIR/ALE 暴露。它提供可复现的点估计以及模拟的不确定性区间,为安全负责人提供风险的财务视角,便于董事会讨论。
多框架合规
HodeiShield 将证据映射到 17 个合规框架的规范控制项,包括 NIS2、ENS、DORA、GDPR、EU AI Act、ISO/IEC 27001、SOC 2 和 NIST CSF 2.0。证据具有归属人、有效期和状态,并通过映射对照表在不同框架之间复用。
带人工批准的 HodeiAI
HodeiAI 会提出操作建议,但每次执行都必须由具有写入角色的人员批准。批准仅单次使用、有效期 15 分钟,并绑定到确切提案的哈希值,从而使自动化处于人工控制之下。
签名认证声明与信任中心
每个已发布的信任中心都会签发使用 ML-DSA-65(FIPS 204)签名的认证声明,签名与被认证文档分开保存。第三方可以使用开源验证器和公钥离线验证认证声明。
第三方风险管理
HodeiShield 支持供应商扫描、问卷和依赖项检查,并将供应商 SBOM 与 CVE 进行匹配。这帮助团队在与内部证据相同的闭环中管理供应链风险和第三方风险管理。
事件管理
该平台依据 DORA、NIS2 和 GDPR 对事件进行分类,跟踪截止期限并准备草稿。这支持事件管理和监管报告工作流,同时不会用同一种方式对待所有事件。
HodeiShield 的使用场景
为 NIS2、DORA 和 ENS 审计做准备
HodeiShield 帮助团队收集最新证据、分配归属人,并跟踪 NIS2、DORA 和 ENS 控制项的到期日期。该平台以规范控制项为基础表达覆盖情况,而不是作出笼统的通过声明。
管理第三方与供应链风险
安全团队可以在一个第三方风险管理工作流中结合供应商问卷、外部扫描、SBOM 数据和 CVE 匹配。这能更清晰地呈现供应商暴露和依赖关系。
董事会报告与风险量化
HodeiShield 提供董事会仪表板和报告模板,并以欧元提供 FAIR/ALE 暴露。这有助于将技术风险转化为财务语言,同时不隐藏不确定性。
事件分类与响应
团队可以记录事件,并依据 DORA、NIS2 和 GDPR 要求对其进行分类。截止期限和草稿输出支持更结构化的事件管理流程。
离线验证认证声明
第三方可以使用公共验证器、公钥和标准工具检查签名认证声明。该过程可确认完整性、来源和时间,但不能替代审计,也不能证明被认证内容为真。
如何使用 HodeiShield
- 通过 HodeiShield 官方网站申请演示或申请加入 Beta 计划。
- 连接终端和供应商,使平台能够从代理程序、扫描、问卷和 SBOM 数据中收集签名证据。
- 将证据映射到相关合规框架,并分配归属人、有效期和状态。
- 查看以欧元计的 FAIR/ALE 风险暴露,并且仅通过人工批准来使用 HodeiAI 提案。
- 在信任中心发布签名认证声明,并与可离线验证的第三方共享。
HodeiShield 的目标受众
- 受监管企业的 CISO 和安全负责人
- 管理多个框架的合规、审计和治理团队
- 测试或交付托管安全服务的 MSSP 和合作伙伴
- 准备迎接 NIS2、DORA、ENS、ISO/IEC 27001 或 SOC 2 的组织
- 需要基于欧元的暴露报告的董事会和风险团队
- 管理第三方风险和供应链安全的公司
HodeiShield 免费吗?
HodeiShield 自 11 月 2 日起进入 Beta 测试,可免费使用三个月。访问名额有限,申请开放至 2026 年 12 月 31 日,Beta 阶段无 SLA。参考信息中未列出标准公开定价方案。
| 方案 | 价格 | 功能 |
|---|---|---|
| Beta | 三个月免费 | 名额有限,无 SLA,可访问 HodeiShield 平台进行测试和反馈 |
如需了解当前可用性和定价详情,请查看 HodeiShield 官方 Beta 页面,或通过产品网站联系供应商。
HodeiShield 的优缺点
| 方面 | 优点 | 缺点 |
|---|---|---|
| 平台范围 | 将终端证据、暴露、事件、合规、第三方风险和认证声明整合到一个闭环中 | 范围广泛,可能需要时间进行配置和采用 |
| 合规 | 覆盖 17 个框架,包括 NIS2、ENS、DORA、ISO/IEC 27001 和 SOC 2 | 覆盖情况取决于组织自身证据,并不保证审计通过 |
| 风险报告 | 以欧元提供带不确定性区间的 FAIR/ALE 暴露 | 风险估计未经过校准,应结合背景进行审查 |
| 认证声明 | 签名认证声明可使用开源验证器离线验证 | 认证声明证明完整性、来源和时间,而不是内容真实性 |
| 自动化 | HodeiAI 操作需要明确的人工批准 | 目前唯一可执行的操作是创建风险登记条目 |
| 数据位置 | 应用程序、数据库和存储由 OVH 在法国 Gravelines 于欧盟境内管理 | Cloudflare 在请求路径中充当 DNS、CDN 和 TLS 提供方 |
| Beta 状态 | Beta 期间三个月免费 | 名额有限、无 SLA,且产品仍在演进 |
关于 HodeiShield 的常见问题
什么是 HodeiShield?
HodeiShield 是面向 CISO 的集成平台,连接终端安全、暴露管理、事件管理、第三方风险、17 个合规框架和签名认证声明。它专为需要可追溯证据和最新合规态势的受监管企业设计。
HodeiShield 覆盖哪些合规框架?
HodeiShield 覆盖 17 个框架,包括 NIS2、ENS、DORA、GDPR、EU AI Act、ISO/IEC 27001、ISO/IEC 42001、SOC 2、NIST CSF 2.0、PCI DSS v4.0、HIPAA、CMMC 2.0、Cyber Essentials、UAE IA (NESA)、SAMA CSF、Saudi ECC-1:2018 和 Nigeria NDPA 2023。
HodeiShield 会自行采取行动吗?
不会。HodeiAI 会提出操作建议,但每次执行都必须由具有写入角色的人员批准。批准仅单次使用、有效期 15 分钟,并绑定到提案的哈希值。自主执行会被阻止,终止开关故障时保持关闭。
HodeiShield 认证声明可以离线验证吗?
可以。HodeiShield 认证声明使用 ML-DSA-65 签名,第三方可以使用开源验证器、公钥以及 bash、OpenSSL、Python、Docker 或 Podman 等工具离线验证。验证会检查完整性、来源、到期情况和整体成熟度区间。
HodeiShield 数据存储在哪里?
HodeiShield 将应用程序、数据库和存储数据存储在欧盟,由 OVH 在法国 Gravelines 管理。Cloudflare 是一家美国公司,在请求路径中作为 DNS、CDN 和 TLS 提供方。
HodeiShield 能替代审计吗?
不能。HodeiShield 帮助组织证据、映射控制项、量化风险并签发可验证的认证声明,但不能替代审计。审计准备取决于组织自身证据以及审计师的独立评估。
HodeiShield 标签
HodeiShield、HodeiShield 平台、CISO 安全平台、安全合规平台、第三方风险管理、暴露管理、终端安全、FAIR 风险量化、签名认证声明、离线认证声明验证、NIS2 合规、DORA 合规、ENS 合规