はじめに
HodeiShieldプラットフォーム:セキュリティ、リスク、コンプライアンス
HodeiShieldとは?
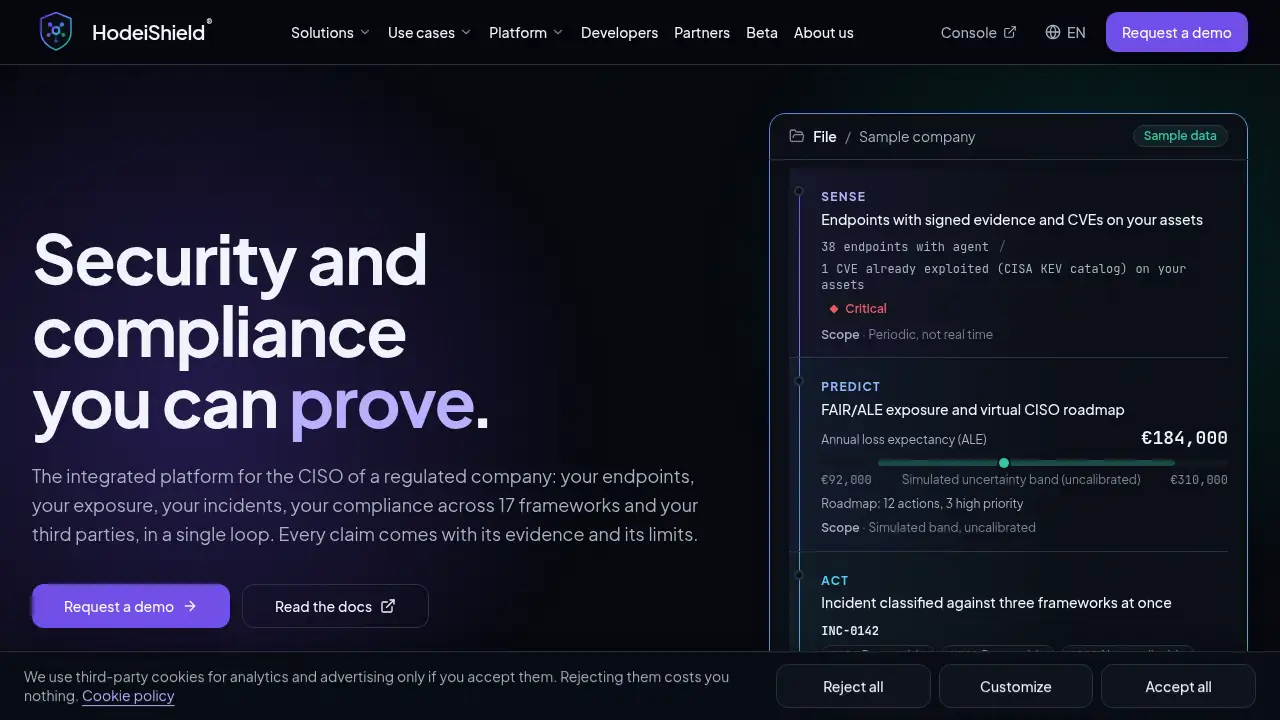
HodeiShieldは、規制対象企業のCISOおよびセキュリティ責任者向けに構築された統合型セキュリティ/コンプライアンス・プラットフォームです。エンドポイントの証拠、エクスポージャー管理、インシデント対応、サードパーティリスク、コンプライアンス追跡、署名付き証明を、追跡可能な単一のサイクルに統合します。HodeiShieldはHodeitek SLの製品です。
HodeiShieldが解決する課題は、規制環境でよく見られるものです。セキュリティ、コンプライアンス、ベンダーのデータは、監査と監査の間に陳腐化するスプレッドシートや個別ツールの中に置かれがちです。NIS2、DORA、スペインのENSなどのフレームワークは、組織全体およびサプライチェーン全体にわたる最新の証拠を求めています。HodeiShieldプラットフォームは、証拠収集、リスクの定量化、人間の承認を得たアクション、サードパーティによる証明をつなぎ、監査準備が古いスナップショットではなく、最新で、所有者が明確で、有効期限のある証拠に基づくようにします。
HodeiShieldは、追跡可能性を損なわずに、技術的態勢とコンプライアンス成熟度をより明確に把握する必要があるセキュリティリーダーに適しています。特に、複数フレームワークへのコンプライアンス対応、サードパーティリスク管理、エクスポージャー管理、経営層向けのリスク報告を準備しているチームに適しています。
HodeiShieldの主な機能
署名付きエンドポイント証拠
HodeiShieldは、Windows、macOS、Linux向けのエージェントを使用し、172項目のチェックを実行して、デジタル署名付きの観測結果を送信します。コンソールは検証に失敗した証拠を拒否するため、エンドポイントのセキュリティデータの信頼性維持に役立ちます。
KEV優先のエクスポージャーレーダー
プラットフォームは資産上のCVEを一覧化し、実際に悪用されている脆弱性を優先します。これにより、チームが優先度の低い検出事項よりも、悪用が既知の問題に集中できるようになり、エクスポージャー管理を支援します。
FAIR/ALEリスクの定量化
HodeiShieldは、ベンダーごとおよびポートフォリオ全体のFAIR/ALEエクスポージャーをユーロで定量化し、シミュレーションします。再現可能なポイント推定値とシミュレーションによる不確実性の幅を提供し、セキュリティリーダーに取締役会での議論に使えるリスクの財務的視点を与えます。
複数フレームワークのコンプライアンス
HodeiShieldは、NIS2、ENS、DORA、GDPR、EU AI Act、ISO/IEC 27001、SOC 2、NIST CSF 2.0を含む17のコンプライアンスフレームワークの標準コントロールに証拠をマッピングします。証拠には所有者、有効日、ステータスがあり、クロスウォークを通じてフレームワーク間で再利用されます。
人間の承認を伴うHodeiAI
HodeiAIはアクションを提案しますが、書き込みロールを持つ人がすべての実行を承認する必要があります。承認は単回使用で15分間有効であり、正確な提案のハッシュに紐づけられるため、自動化は人間の管理下に保たれます。
署名付き証明とトラストセンター
公開された各トラストセンターは、ML-DSA-65(FIPS 204)で署名された証明を発行し、署名は証明対象文書とは分離して保持されます。第三者は、オープンソースの検証ツールと公開鍵を使用して、証明をオフラインで検証できます。
サードパーティリスク管理
HodeiShieldは、ベンダースキャン、アンケート、依存関係チェックをサポートし、ベンダーのSBOMをCVEと照合します。これにより、チームは内部証拠と同じサイクルで、サプライチェーンリスクとサードパーティリスク管理に対応できます。
インシデント管理
プラットフォームは、DORA、NIS2、GDPRに照らしてインシデントを分類し、期限を追跡し、ドラフトを作成します。これにより、すべてのインシデントを同じように扱うことなく、インシデント管理と規制報告のワークフローを支援します。
HodeiShieldのユースケース
NIS2、DORA、ENS監査の準備
HodeiShieldは、チームがNIS2、DORA、ENSのコントロール全体にわたって最新の証拠を収集し、所有者を割り当て、有効期限を追跡できるよう支援します。プラットフォームは、包括的な合格を主張するのではなく、標準コントロールに対するカバレッジを示します。
サードパーティおよびサプライチェーンリスクの管理
セキュリティチームは、ベンダーアンケート、外部スキャン、SBOMデータ、CVE照合を1つのサードパーティリスク管理ワークフローに統合できます。これにより、サプライヤーのエクスポージャーと依存関係をより明確に把握できます。
経営層向け報告とリスクの定量化
HodeiShieldは、ユーロ建てのFAIR/ALEエクスポージャーに加えて、取締役会向けダッシュボードとレポートテンプレートを提供します。これにより、不確実性を隠さずに、技術的リスクを財務用語に変換できます。
インシデントの分類と対応
チームはインシデントを記録し、DORA、NIS2、GDPRの要件に照らして分類できます。期限とドラフト出力は、より構造化されたインシデント管理プロセスを支援します。
証明のオフライン検証
第三者は、公開検証ツール、公開鍵、標準ツールを使用して署名付き証明を確認できます。このプロセスは完全性、発行元、時刻を確認しますが、監査の代替となるものではなく、証明対象コンテンツが真実であることを証明するものでもありません。
HodeiShieldの使い方
- 公式HodeiShieldウェブサイトからデモを申し込むか、ベータプログラムに応募します。
- プラットフォームがエージェント、スキャン、アンケート、SBOMデータから署名付き証拠を収集できるよう、エンドポイントとサプライヤーを接続します。
- 証拠を関連するコンプライアンスフレームワークにマッピングし、所有者、有効日、ステータスを割り当てます。
- ユーロ建てのFAIR/ALEリスクエクスポージャーを確認し、HodeiAIの提案は人間の承認を通じてのみ使用します。
- トラストセンターで署名付き証明を公開し、オフラインで検証できる第三者と共有します。
HodeiShieldの対象ユーザー
- 規制対象企業のCISOおよびセキュリティ責任者
- 複数のフレームワークを管理するコンプライアンス、監査、ガバナンスチーム
- マネージドセキュリティサービスを試用または提供するMSSPおよびパートナー
- NIS2、DORA、ENS、ISO/IEC 27001、SOC 2の準備をしている組織
- ユーロ建てのエクスポージャー報告を必要とする取締役会およびリスクチーム
- サードパーティリスクとサプライチェーンセキュリティを管理している企業
HodeiShieldは無料ですか?
HodeiShieldは11月2日からベータ版で、3か月間無料です。アクセスは限定されており、応募は2026年12月31日まで受け付けています。また、ベータ版にはSLAがありません。参照情報には標準の公開料金プランは記載されていません。
| プラン | 価格 | 機能 |
|---|---|---|
| ベータ | 3か月間無料 | 参加枠限定、SLAなし、テストとフィードバックのためのHodeiShieldプラットフォームへのアクセス |
現在の提供状況と価格の詳細については、公式HodeiShieldベータページを確認するか、製品ウェブサイトを通じてベンダーにお問い合わせください。
HodeiShieldの長所と短所
| 側面 | 長所 | 短所 |
|---|---|---|
| プラットフォームの範囲 | エンドポイント証拠、エクスポージャー、インシデント、コンプライアンス、サードパーティリスク、証明を1つのサイクルに統合 | 範囲が広いため、設定と導入に時間がかかる場合がある |
| コンプライアンス | NIS2、ENS、DORA、ISO/IEC 27001、SOC 2を含む17のフレームワークをカバー | カバレッジは組織自身の証拠に依存し、監査合格を保証するものではない |
| リスク報告 | 不確実性の幅を伴うユーロ建てのFAIR/ALEエクスポージャーを提供 | リスク推定値は未校正であり、文脈とともに確認すべき |
| 証明 | 署名付き証明はオープンソースの検証ツールでオフライン検証できる | 証明は完全性、発行元、時刻を証明するが、コンテンツの真実性は証明しない |
| 自動化 | HodeiAIのアクションには明示的な人間の承認が必要 | 現在、実行可能なアクションはリスクレジスタ項目の作成のみ |
| データ所在地 | アプリケーション、データベース、ストレージは、フランスのグラヴリーヌにあるOVHによってEU内で管理 | CloudflareがリクエストパスでDNS、CDN、TLSとして機能 |
| ベータ状況 | ベータ期間中は3か月間無料 | 参加枠限定、SLAなし、製品は進化中 |
HodeiShieldに関するよくある質問
HodeiShieldとは何ですか?
HodeiShieldは、CISO向けの統合プラットフォームであり、エンドポイントセキュリティ、エクスポージャー管理、インシデント管理、サードパーティリスク、17のコンプライアンスフレームワーク、署名付き証明をつなぎます。追跡可能な証拠と最新のコンプライアンス態勢を必要とする規制対象企業向けに設計されています。
HodeiShieldはどのコンプライアンスフレームワークをカバーしていますか?
HodeiShieldは、NIS2、ENS、DORA、GDPR、EU AI Act、ISO/IEC 27001、ISO/IEC 42001、SOC 2、NIST CSF 2.0、PCI DSS v4.0、HIPAA、CMMC 2.0、Cyber Essentials、UAE IA(NESA)、SAMA CSF、Saudi ECC-1:2018、Nigeria NDPA 2023を含む17のフレームワークをカバーしています。
HodeiShieldは独自に行動しますか?
いいえ。HodeiAIはアクションを提案しますが、書き込みロールを持つ人がすべての実行を承認する必要があります。承認は単回使用で15分間有効であり、提案のハッシュに紐づけられます。自律実行はブロックされ、キルスイッチはフェイルクローズドに動作します。
HodeiShieldの証明はオフラインで検証できますか?
はい。HodeiShieldの証明はML-DSA-65署名を使用しており、第三者はオープンソースの検証ツール、公開鍵、およびbash、OpenSSL、Python、Docker、Podmanなどのツールを使ってオフラインで検証できます。検証では、完全性、発行元、有効期限、全体的な成熟度バンドを確認します。
HodeiShieldのデータはどこに保存されますか?
HodeiShieldは、アプリケーション、データベース、ストレージのデータをEU内に保存し、フランスのグラヴリーヌにあるOVHが管理しています。米国企業であるCloudflareが、DNS、CDN、TLSプロバイダーとしてリクエストパスに介在します。
HodeiShieldは監査の代替になりますか?
いいえ。HodeiShieldは、証拠の整理、コントロールのマッピング、リスクの定量化、検証可能な証明の発行を支援しますが、監査の代替にはなりません。監査準備は、組織の証拠と監査人の独立した評価に依存します。
HodeiShieldのタグ
HodeiShield, HodeiShieldプラットフォーム, CISOセキュリティプラットフォーム, セキュリティコンプライアンスプラットフォーム, サードパーティリスク管理, エクスポージャー管理, エンドポイントセキュリティ, FAIRリスク定量化, 署名付き証明, オフライン証明検証, NIS2コンプライアンス, DORAコンプライアンス, ENSコンプライアンス